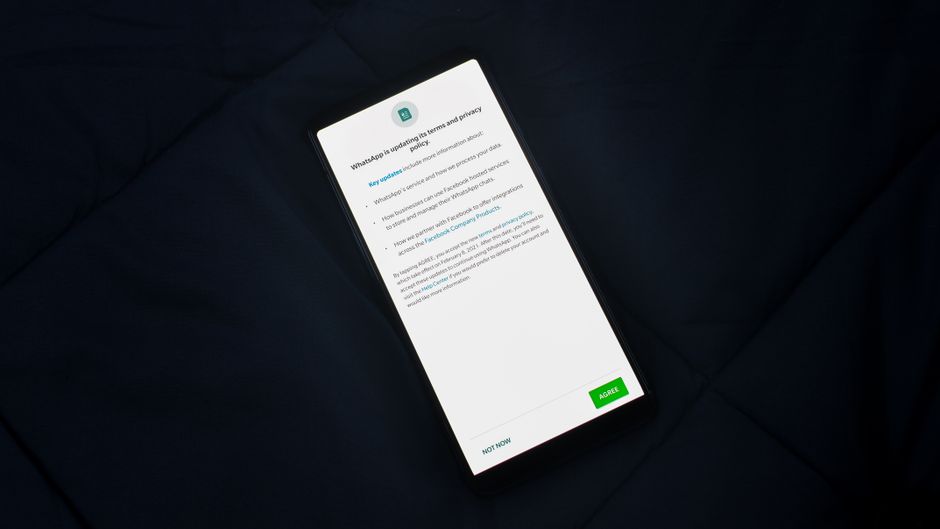
Historia zaczyna się od tego, że aplikacje proszą o dostęp do wielu danych
Historia współczesnej cyfryzacji często zaczyna się od banalnego ekranu, na którym aplikacje proszą o dostęp do wielu danych użytkownika. W świecie technologii, zwłaszcza w kontekście zarządzania tożsamością i dostępami, ten moment akceptacji uprawnień jest kluczowym punktem styku między wygodą a bezpieczeństwem. Wiele nowoczesnych platform, integrując się z naszymi kontami w mediach społecznościowych czy pocztą elektroniczną, oczekuje wglądu w coraz szerszy wachlarz informacji. Zrozumienie, dlaczego te mechanizmy działają w ten sposób, pozwala na świadome korzystanie z dobrodziejstw ekosystemu cyfrowego i lepszą ochronę własnych zasobów informacyjnych.
Mechanizmy nadawania uprawnień w ekosystemie IT
Początkowy etap instalacji lub uruchamiania nowego oprogramowania zazwyczaj wiąże się z koniecznością przyznania określonych przywilejów. Aplikacje proszą o dostęp do kontaktów, lokalizacji, historii przeglądania czy zawartości dysku, co z perspektywy programistycznej jest często niezbędne do poprawnego działania funkcji personalizacji. Jednak z perspektywy bezpieczeństwa, każde takie zezwolenie zwiększa tzw. powierzchnię ataku. Mechanizm OAuth, który jest standardem w autoryzacji, pozwala na selektywne dzielenie się uprawnieniami, jednak wielu użytkowników ignoruje listę żądań, klikając przycisk akceptacji w pośpiechu. To właśnie tutaj rodzi się odpowiedzialność za dane, której nie można w pełni scedować na dostawców usług. Profesjonalne środowiska biznesowe wymagają od administratorów wdrożenia polityk typu Zero Trust, gdzie domyślnym założeniem jest ograniczenie uprawnień do absolutnego minimum niezbędnego dla konkretnego procesu biznesowego.
Ryzyko nadmiarowych dostępów w codziennej pracy
Kiedy aplikacje proszą o dostęp do wielu danych, często robią to na wyrost, kierując się strategią zbierania informacji „na zapas”. W świecie biznesu, szczególnie w organizacjach korzystających z rozwiązań chmurowych, prowadzi to do zjawiska „shadow IT” oraz rozproszenia wrażliwych danych. Pracownik, instalując trzeciorzędne narzędzie do obróbki grafiki czy analizy danych, może nieświadomie udostępnić całą bazę klientów firmowych, jeśli loguje się poprzez konto służbowe. Zabezpieczenie organizacji wymaga więc nie tylko technicznych filtrów, ale przede wszystkim edukacji użytkowników końcowych w zakresie oceny żądań. Weryfikacja tego, do czego aplikacja naprawdę potrzebuje dostępu, staje się elementem higieny cyfrowej. Zbyt szerokie uprawnienia stanowią główny wektor dla wycieków, gdzie nawet niewielki błąd w kodzie aplikacji zewnętrznej może otworzyć furtkę dla osób niepowołanych do naszych prywatnych lub firmowych zasobów.
Kultura zarządzania danymi i minimalizacja uprawnień
Odpowiedzialne projektowanie systemów informatycznych opiera się na zasadzie minimalnych przywilejów (Least Privilege Principle). Twórcy aplikacji coraz częściej zauważają, że zaufanie użytkownika jest wartością, którą łatwo utracić, a trudno odzyskać. Dlatego nowoczesne interfejsy oferują możliwość stopniowego przyznawania dostępu – aplikacja prosi o lokalizację dopiero w momencie, gdy jest to rzeczywiście potrzebne do wyświetlenia mapy, a nie już przy pierwszym uruchomieniu. Taka strategia buduje relację opartą na przejrzystości. Użytkownik czuje się bezpieczniej, gdy aplikacja jasno komunikuje, po co potrzebuje danego zasobu i jak długo zamierza go przetwarzać. Z perspektywy długofalowej, to właśnie transparentność w zarządzaniu dostępami staje się przewagą rynkową. Firmy, które szanują prywatność danych i nie wymuszają zbędnych zgód, cieszą się większą lojalnością klientów, którzy chętniej powierzają swoje cyfrowe życie rozwiązaniom chroniącym ich poufność w sposób systemowy i przemyślany.