Zaskakujący fakt: Publiczna sieć Wi‑Fi wymaga ostrożności
Korzystanie z darmowego dostępu do internetu w kawiarniach, na lotniskach czy w galeriach handlowych stało się dla większości z nas codziennością. Często bezrefleksyjnie łączymy się z dostępnymi sieciami, traktując to jako wygodne udogodnienie, które pozwala sprawdzić pocztę czy przejrzeć social media w trakcie oczekiwania na spotkanie. Niewiele osób zdaje sobie sprawę z tego, że publiczna sieć Wi-Fi stanowi jeden z najsłabszych punktów w architekturze współczesnego bezpieczeństwa cyfrowego. Cyberprzestępcy nieustannie monitorują takie otwarte punkty dostępowe, traktując użytkowników jako łatwe cele dla swoich wyrafinowanych technik wykradania danych wrażliwych.
Dlaczego otwarta sieć Wi-Fi jest tak ryzykowna dla Twojej prywatności?
Głównym zagrożeniem płynącym z publicznego dostępu do internetu jest brak odpowiedniego szyfrowania przesyłanych informacji. Wiele otwartych punktów nie wymaga autoryzacji hasłem, co sprawia, że każda transmisja danych odbywa się w sposób otwarty. Osoba znajdująca się w tej samej sieci może z łatwością przechwycić pakiety przesyłane między Twoim urządzeniem a routerem. Jest to tak zwany atak typu Man-in-the-Middle, w którym napastnik staje się nieświadomym pośrednikiem w Twojej komunikacji. Dzięki temu może on podejrzeć treść wiadomości, wykraść loginy do serwisów społecznościowych czy przechwycić hasła do bankowości elektronicznej.
Co więcej, publiczne Wi-Fi to idealne środowisko do przeprowadzania ataków typu „Evil Twin”. Przestępca tworzy fałszywy punkt dostępowy o nazwie łudząco podobnej do tej, którą udostępnia lokal, na przykład „Darmowe_Wi-Fi_Kawiarnia”. Użytkownik, łącząc się z taką siecią, w rzeczywistości wpada w sidła oszusta. Cały ruch sieciowy przechodzi wtedy przez komputer przestępcy, który może manipulować wyświetlanymi stronami, przekierowywać na fałszywe witryny logowania czy instalować złośliwe oprogramowanie na niechronionych smartfonach i laptopach. W takim scenariuszu nawet posiadanie nowoczesnego urządzenia nie chroni użytkownika, jeśli sam dobrowolnie połączy się z pułapką.
Jakie metody ochrony powinny stać się Twoim nawykiem?
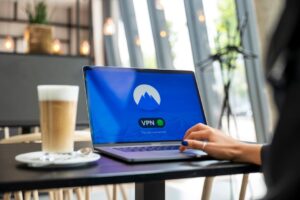
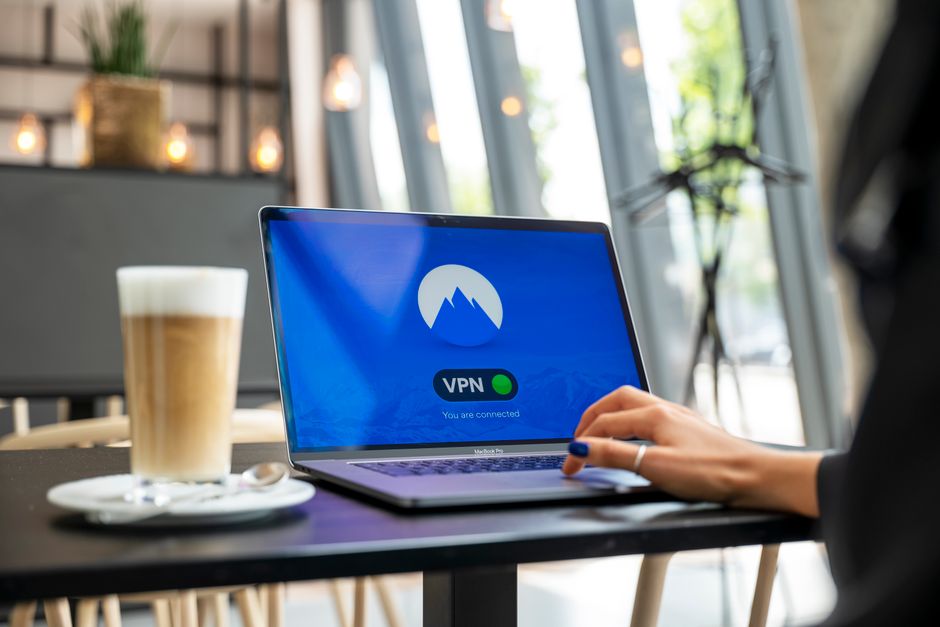
Kluczowym narzędziem zwiększającym bezpieczeństwo w sieci jest korzystanie z usługi VPN, czyli wirtualnej sieci prywatnej. VPN tworzy szyfrowany tunel między Twoim urządzeniem a serwerem dostawcy, przez co przesyłane informacje stają się nieczytelne dla osób trzecich, nawet jeśli korzystasz z niezabezpieczonej sieci Wi-Fi. Jest to inwestycja w prywatność, która w dzisiejszych czasach jest absolutnym fundamentem cyfrowej higieny. Oprócz VPN warto zawsze upewnić się, czy strony, które odwiedzasz, posiadają certyfikat SSL, co objawia się ikoną kłódki przy pasku adresu przeglądarki. Choć nie eliminuje to wszystkich ryzyk, zapewnia szyfrowanie na poziomie protokołu HTTP, co utrudnia podsłuchanie transmisji danych.
Kolejnym istotnym krokiem jest wyłączenie automatycznego łączenia się z sieciami Wi-Fi w ustawieniach smartfona. Wiele telefonów domyślnie wyszukuje dostępne punkty i próbuje się z nimi połączyć bez ingerencji użytkownika, co stwarza ryzyko nieświadomego wejścia do złośliwej sieci. Warto również rozważyć korzystanie z mobilnego hotspotu zamiast publicznych alternatyw. Transmisja danych z telefonu, nawet jeśli jest płatna, jest znacznie bezpieczniejsza niż współdzielenie pasma z setkami obcych osób. Pamiętaj także o regularnych aktualizacjach systemu operacyjnego i aplikacji, ponieważ łatają one dziury bezpieczeństwa, które hakerzy mogą wykorzystać do zdalnego przejęcia kontroli nad Twoim sprzętem.
Jak rozpoznać podejrzaną aktywność w swoim otoczeniu cyfrowym?
Monitorowanie dziwnych zachowań urządzenia powinno być stałym elementem Twojego korzystania z technologii. Jeśli podczas korzystania z publicznego internetu zauważysz, że przeglądarka częściej przekierowuje Cię na strony z błędami certyfikatów, lub jeśli Twoje sesje logowania są przerywane bez wyraźnej przyczyny, może to świadczyć o ingerencji osób trzecich w sieć. W takich sytuacjach należy natychmiast rozłączyć się z Wi-Fi i przejść na transmisję danych komórkowych. Ponadto, warto unikać logowania się do kluczowych usług, takich jak bankowość internetowa czy panel administracyjny pracy, gdy korzystasz z publicznie dostępnej sieci.
Traktowanie każdej otwartej sieci z rezerwą to nie paranoja, lecz odpowiedzialność. Przestępcy wykorzystują ludzką potrzebę darmowego dostępu do informacji, dlatego świadomość zagrożeń jest najskuteczniejszą formą obrony. Zamiast liczyć na uczciwość innych użytkowników w kawiarni, postaw na ograniczone zaufanie i odpowiednie narzędzia techniczne, które odizolują Twoją aktywność od ciekawskich spojrzeń. Ostatecznie, spokój ducha wynikający z zabezpieczenia własnych danych jest wart znacznie więcej niż kilka zaoszczędzonych gigabajtów transferu danych mobilnych podczas krótkiego przeglądania sieci w miejscu publicznym.